サイバー攻撃による情報漏えいが過去5年で最多に──教育・学習支援業は24%増。教材と学習サービスで備えること
カテゴリ
サイバー攻撃による情報漏えいが、2026年に入って急に増えています。ICT分野の調査会社MM総研が2026年11月4日に発表した調査によると、国内の企業や団体が公表した漏えい事案は10月末までに661件にのぼり、過去5年で最も多くなりました。漏えいした情報の件数は約3億7600万件で、前年1年間の約7.6倍です。教育・学習支援業も前年の件数をすでに上回り、大学や学校ではアカウントの乗っ取りやフィッシングの被害が目立つとされています。GIGAスクール構想で児童生徒も教職員も一人ひとりがアカウントを持つようになり、学習の記録や成績もクラウドに置かれるようになりました。本コラムでは、調査の数値を整理したうえで、被害が大きくなる仕組みと国の動きを確認し、教材や学習サービスを発注する側・つくる側が備えておきたい点をまとめます。
この記事の要点
- MM総研の調査では、国内の組織が公表したサイバー攻撃による情報漏えいは2026年10月末までに661件で、2025年1年間の428件を上回り過去5年で最多となった
- 漏えい情報の件数は約3億7600万件で、2025年の約7.6倍。パスワードなどの認証情報は約31倍に増え、1件あたりの規模が大きくなっている
- 教育・学習支援業は2025年の41件から51件に増え、大学や学校では教職員や学生のアカウント乗っ取りとフィッシングの被害が目立つ
- 教材や学習サービスでは、持たなくてよいデータを持たないこと、APIのアクセス制御、多要素認証、更新の速さ、委託先の管理、漏えい時の連絡の準備を確認しておきたい
調査で分かった3つの変化
MM総研の「国内サイバー攻撃による情報漏えい動向調査」は、2022年1月から2026年10月末までに国内の組織が公表した、サイバー攻撃が原因の情報漏えい事案2041件を集計したものです。漏えいの「可能性」がある事案も含み、メールの誤送信や紛失、内部不正などの人的な原因は除いています。同じ組織やサービスの続報は1件にまとめ、初報の月に数えています。
事案の数は過去5年で最多
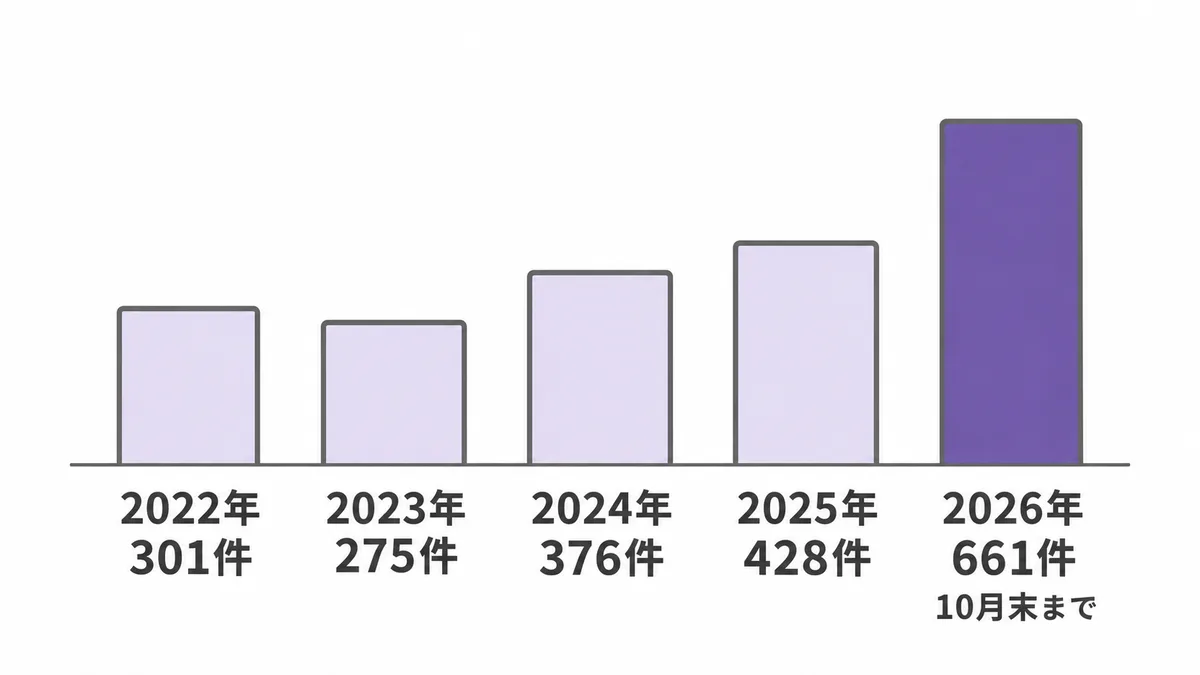
事案の数は、2022年が301件、2023年が275件といったん減り、2024年に376件、2025年に428件と増えてきました。2026年は10月末までで661件となり、すでに前年1年間の約1.5倍です。1月から9月までで比べても、前年同期の303件から468件へ54%増えています。月別では8月が72件、9月が81件、10月が193件で、10月は5年間で最も多い月になりました。
1件あたりの規模が大きくなった
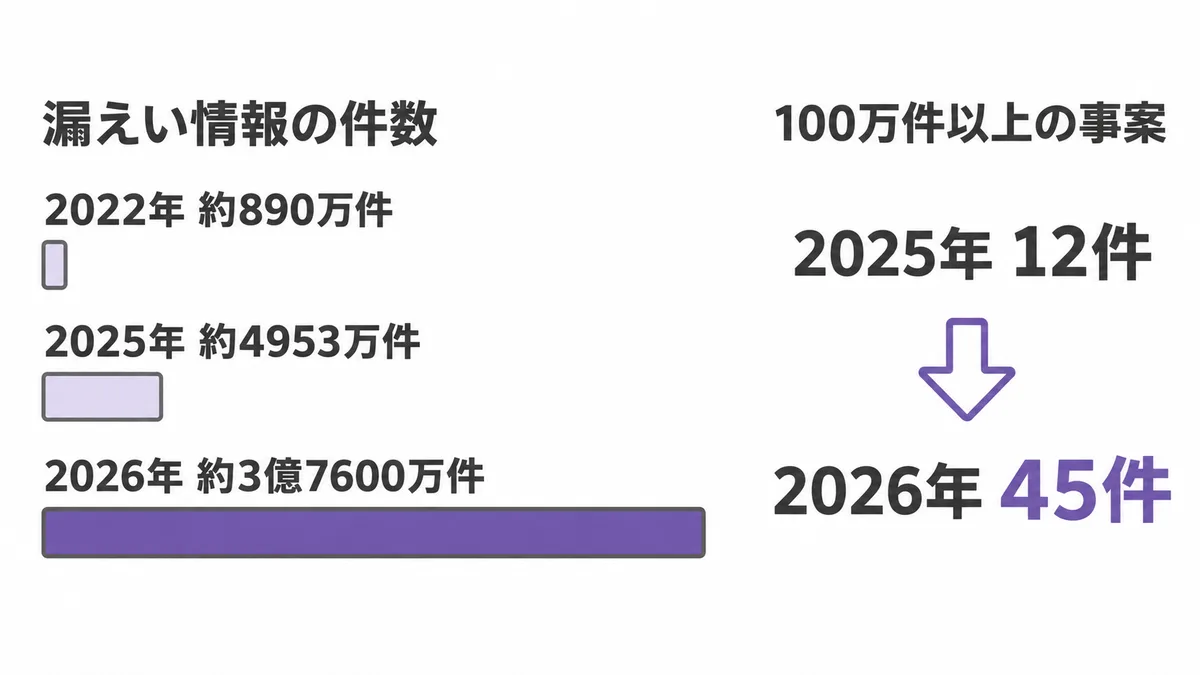
事案の数以上に増えているのが、漏えいした情報の件数です。2022年の約890万件が2025年には約4953万件になり、2026年は10月末までで約3億7600万件に達しました。100万件以上の大規模な事案は、2025年の12件に対して2026年は45件で、そのうち30件は10月に公表されたものです。2026年の漏えい件数の約94%は7月以降に公表された事案が占めており、ここ数か月で急に大きくなったことが分かります。
なお、この件数は各事案で公表された件数や人数の最大値を足したもので、同じ人の情報が複数の事案に含まれることもあります。「日本中の人の情報が3回漏れた」という意味ではなく、被害の規模が年々大きくなっていることを示す数字として読むのが適切です。
パスワードなどの認証情報が約31倍に
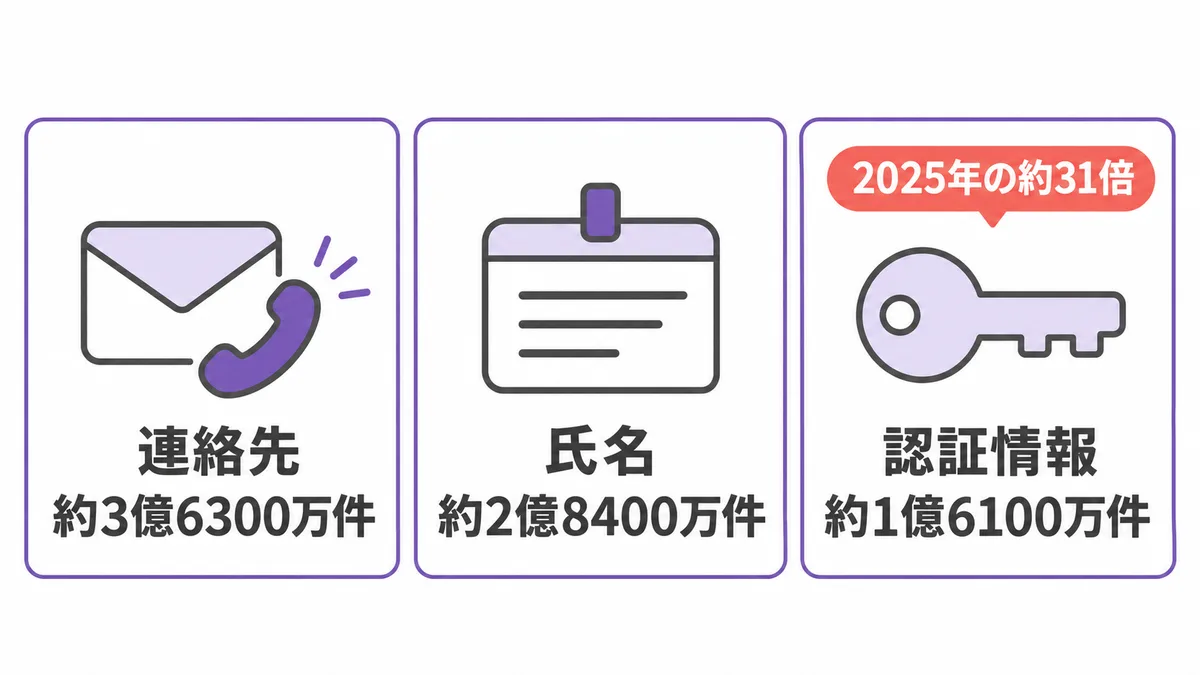
漏えいした情報の中身を延べ件数で見ると、メールアドレスや電話番号などの連絡先が約3億6300万件で最も多く、氏名が約2億8400万件で続きます。目立つのは、パスワードやログインIDなどの認証情報が約1億6100万件と、2025年の514万件から約31倍に増えたことです。
連絡先と氏名がそろうと、本物そっくりのメールで偽のサイトに誘い込むフィッシングやなりすましに使われやすくなります。認証情報は、同じパスワードを別のサービスでも使っている人を狙って次々にログインを試す攻撃に使われ、被害を別のサービスにまで広げます。
教育・学習支援業で何が起きているか
件数はすでに前年を上回った
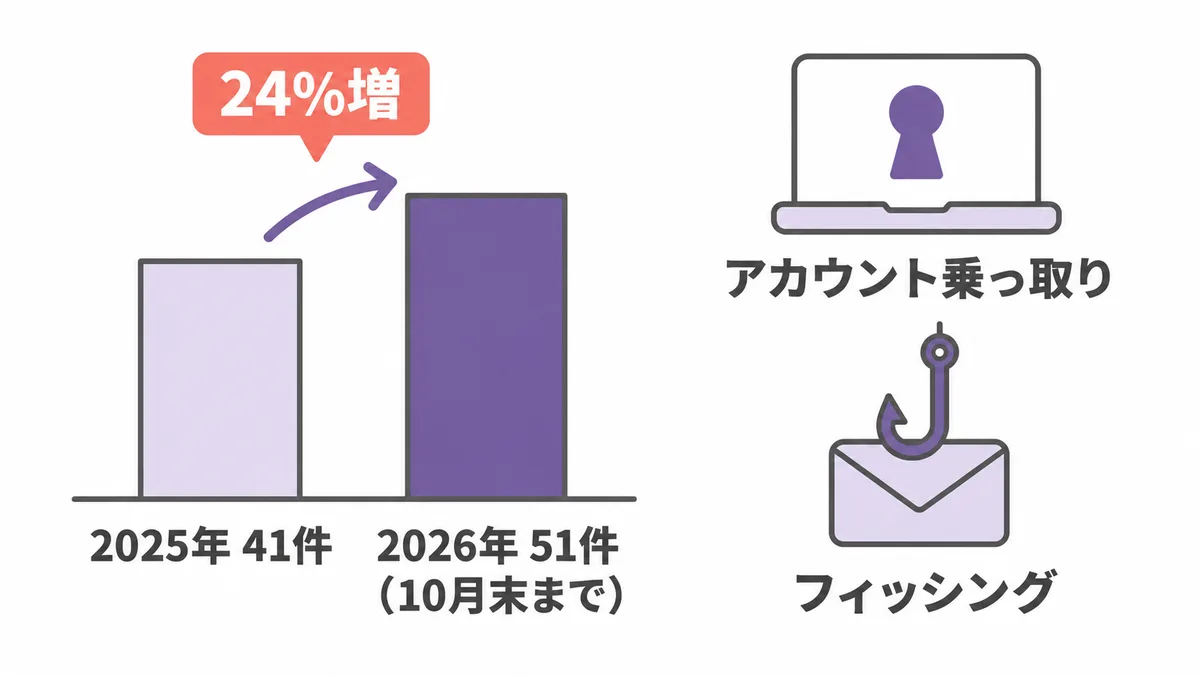
教育・学習支援業の事案は、2025年1年間の41件に対し、2026年は10月末までで51件となり、24%増えました。同じ調査の10月13日時点の中間集計では、1月から9月までの件数が前年同期の24件から45件へと、約1.9倍になっていました。業種別では情報通信業(約3.1倍)や卸売業・小売業(48%増)、製造業(34%増)の伸びが大きいものの、教育分野も増え続けています。
MM総研は、大学や学校では教職員や学生のアカウント乗っ取りとフィッシングの被害が目立つと指摘しています。製造業でランサムウエア(データを暗号化して身代金を求める攻撃)や海外拠点への攻撃が多いのとは、手口の傾向が異なります。
学校のアカウント1つで、多くのものにつながる
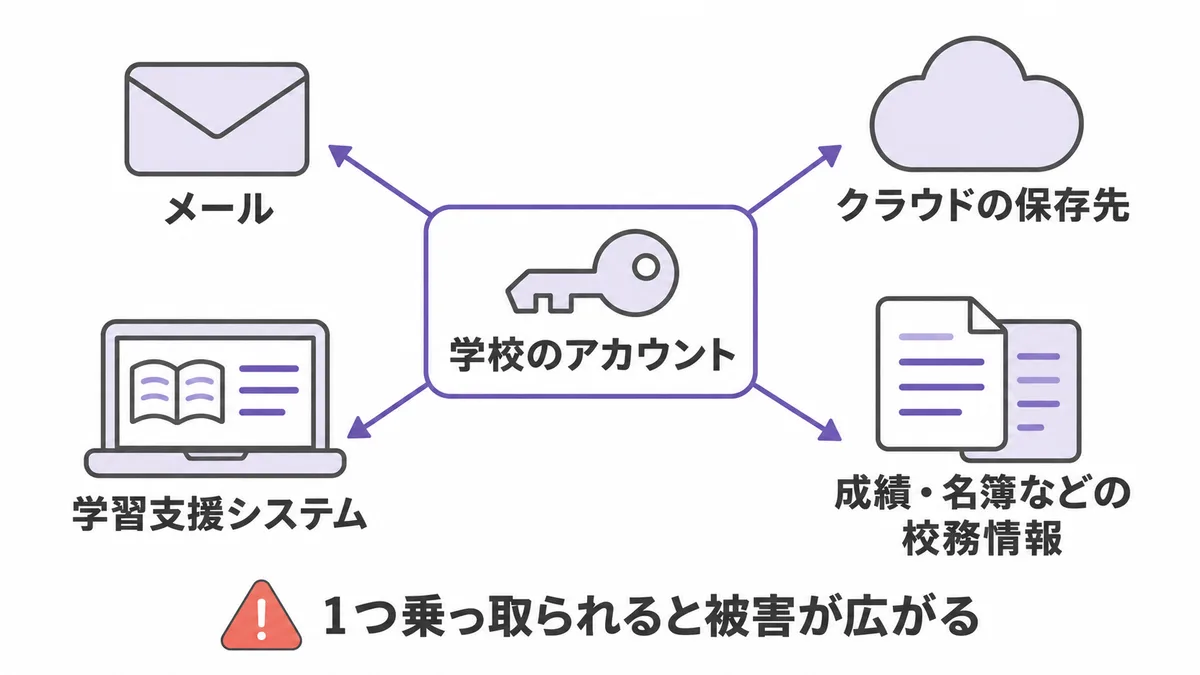
学校でアカウントが狙われやすいのは、1つのアカウントで多くのものにつながるからです。1人1台端末の環境では、児童生徒や教職員のアカウントでメール、クラウドの保存先、学習支援システムなどに入ります。一度のログインで複数のサービスを使えるシングルサインオンは便利な一方、1つのアカウントが乗っ取られると、その先にあるものすべてに届いてしまうことになります。教職員のアカウントなら、成績や名簿などの校務の情報にまで及ぶおそれがあります。
乗っ取られたアカウントから同じ学校の人へ偽のメールが送られれば、受け取った側は知っている相手からのメールとして開いてしまいます。学校は、1つの被害が組織の中で広がりやすい環境でもあります。
被害が大きくなる仕組み
APIの不備1つで、データベース全体に届く
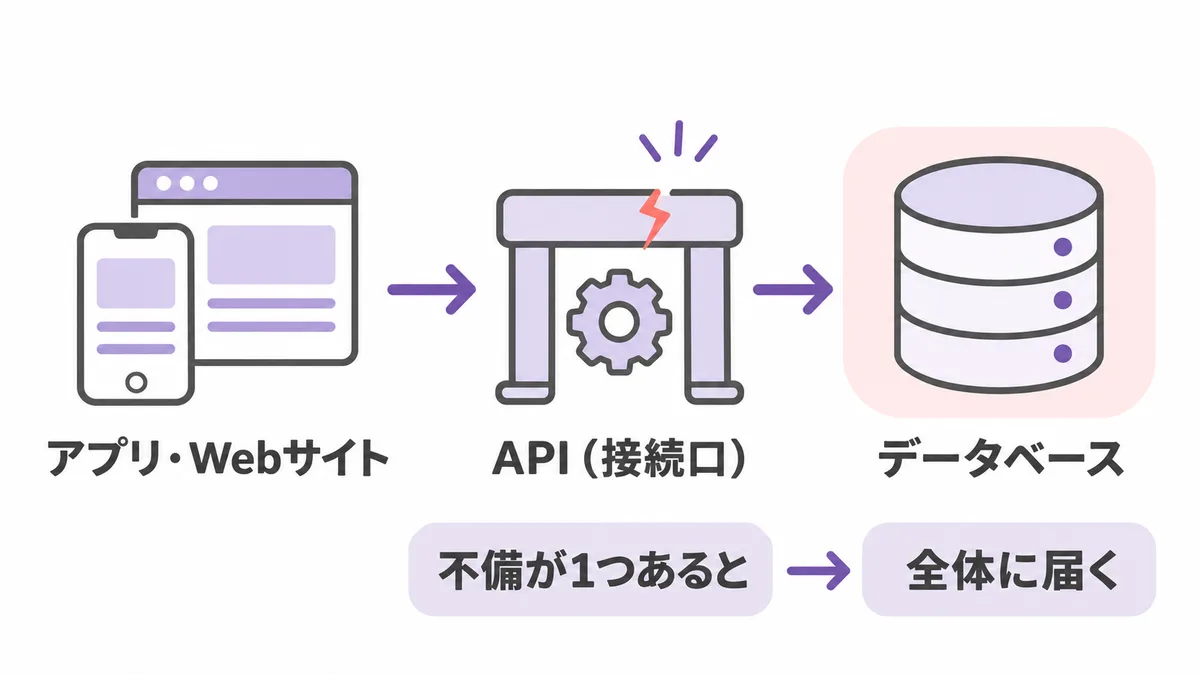
MM総研は、被害が大型化した一因としてAPI(システム同士をつなぐ接続口)の不備を挙げています。会員向けのアプリやWebサイトは、裏側でAPIを通じてデータベースとやり取りしています。このAPIに、他人のデータまで取り出せてしまうといった不備が1つあるだけで、データベース全体に不正にアクセスされるおそれがあります。
2026年10月上旬には、JPCERT/CC(JPCERTコーディネーションセンター)が、スマートフォンアプリを解析して見つけたAPIを悪用し、会員のデータを取得する手口について注意喚起しました。学習アプリや教材アプリも、公開されている以上は解析の対象になり得ます。さらにMM総研は、AIの悪用で攻撃にかかる手間やコストが下がり、短い期間に多くのWebシステムが侵害されている可能性も指摘しています。
委託先やクラウドサービスを経由した被害
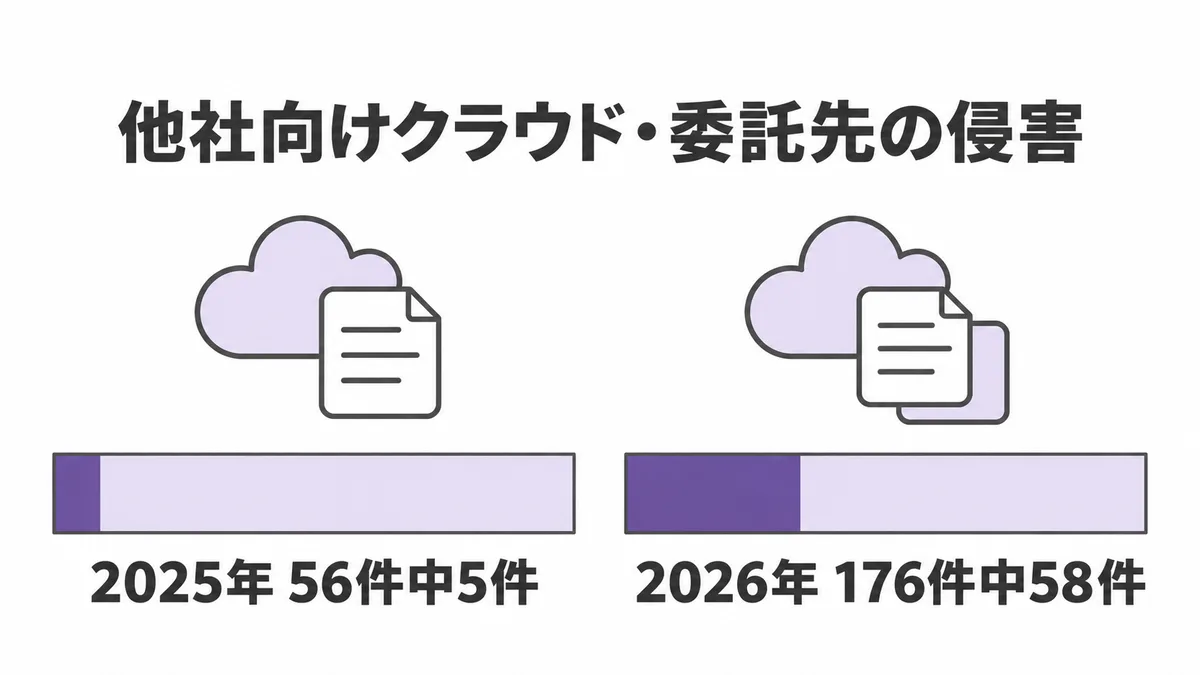
情報通信業の事案176件のうち、他社向けのクラウドサービスや委託先のシステムが侵害された事案は58件で、約3割を占めました。2025年は56件中5件でした。10月13日時点の中間集計でも、全業種の事案の36%に委託先やクラウドサービスなど外部の関与がありました。
学校や教育委員会、教材を扱う企業の多くは、学習サービスや校務の仕組みを外部のクラウドや委託先に頼っています。自分たちのシステムが無事でも、預けた先が侵害されれば情報は漏れるということです。共通の委託先が攻撃されると、複数の組織から同時に被害が公表されることもあります。
国と行政の動き
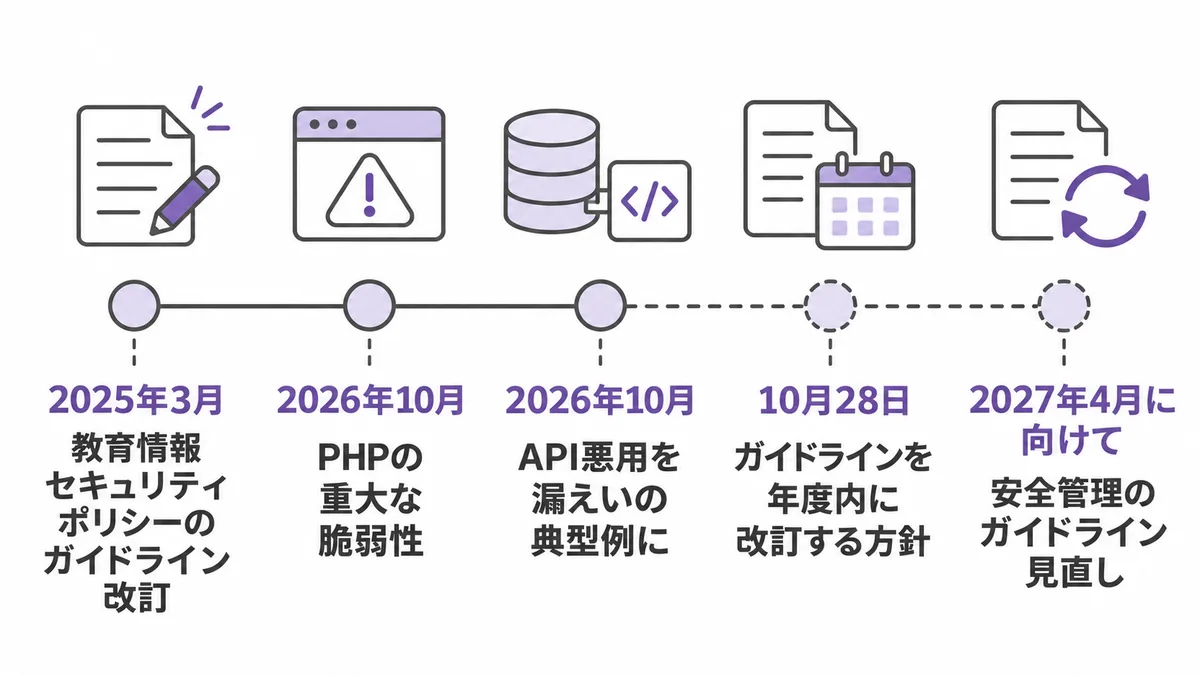
教育情報セキュリティポリシーのガイドライン
文部科学省の「教育情報セキュリティポリシーに関するガイドライン」は、2025年3月にクラウドの活用が進んだことを踏まえて改訂され、教職員の本人確認に多要素認証を使うことや、シングルサインオンの活用などを示しています。
2026年10月28日の衆議院文部科学委員会では、教育委員会の委託先が受けた不正アクセスで、児童生徒の氏名・アカウント・パスワード1万件以上を含むシステムが被害を受けていたことが、1か月以上たってから分かった事案が取り上げられました。文部科学大臣は、教育委員会への支援を強めるとともに、このガイドラインを年度内に改訂する方針を示しています。
PHPの脆弱性と、個人情報保護委員会の見直し
2026年10月には、Webシステムの開発で広く使われるPHPに、認証なしで外部からプログラムを実行される重大な脆弱性が見つかり、国内でもデジタル教科書を含む多くのサービスが予防的に停止しました(デジタル教科書が止まった5日間)。
MM総研の発表によると、個人情報保護委員会は2026年10月にAPIの悪用を漏えいの典型的な事例に加え、2027年4月に向けて、事業者に求める安全管理のガイドラインを見直す方針を示しています。教材や学習サービスを提供する事業者も、この見直しの対象になります。
教材・学習サービスで確認したい6つのこと
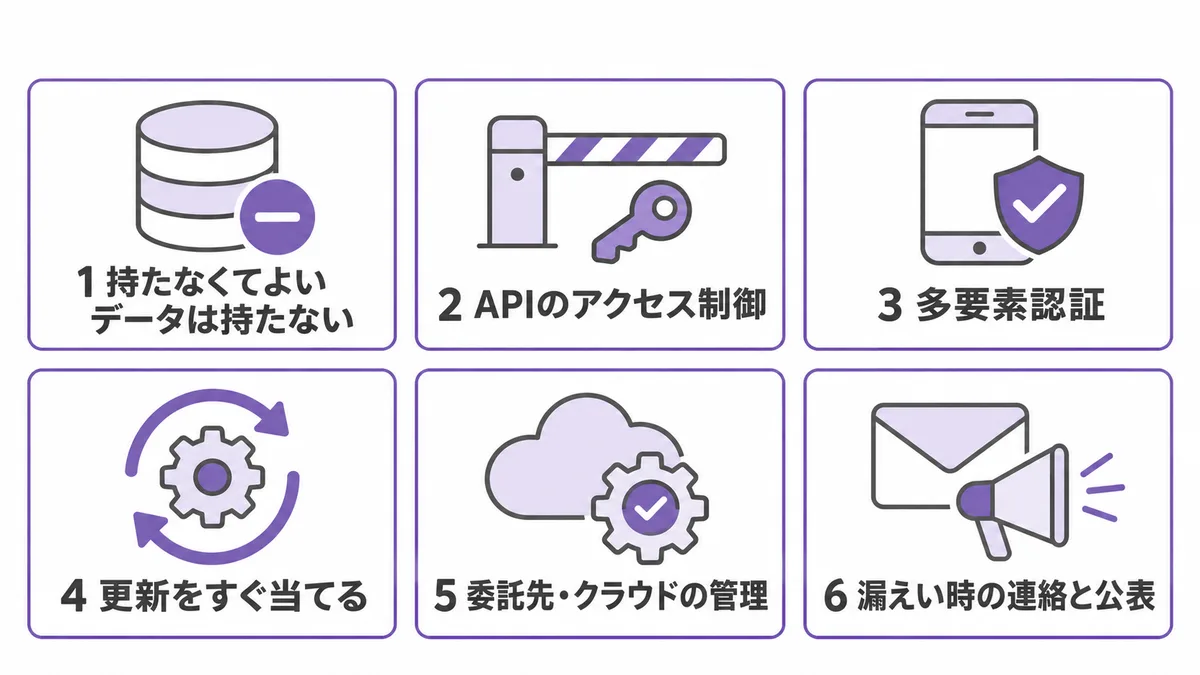
MM総研が挙げた対策と、教育分野の事情を合わせると、教材や学習サービスでは次の6点を確認しておきたいところです。発注する側は委託先への確認項目として、つくる側は設計と運用の点検項目として使えます。
1. 持たなくてよいデータは持たない・消す
最も確実な対策は、漏れて困るデータをそもそも持たないことです。ドリルや解説動画のように、ログインがなくても使える教材であれば、個人情報を集める必要はありません。学習履歴を扱う場合も、氏名の代わりに学校側で管理する番号を使う、卒業や契約終了のあとは消す、といった設計ができます。文部科学省の「教育データの利活用に係る留意事項」も、委託する個人情報を最小限にすることや、不要になったデータの消去を求めています。
2. APIのアクセス制御
アプリやWebの教材が裏側で使うAPIについて、ログインした本人のデータしか取り出せないか、一度に大量のデータを取り出せないか、公開する必要のない機能が残っていないかを確かめます。画面からは見えない部分なので、発注時の仕様や納品時の検査に、APIの権限確認を項目として入れておくことが大切です。
3. 多要素認証とアカウントの管理
教職員や管理者のアカウントには、パスワードに加えてスマートフォンの確認などを組み合わせる多要素認証を必須にします。教材の管理画面や、成績を扱う画面も同じです。異動や退職のときにアカウントを止める手順、使われていないアカウントの棚卸しも、乗っ取りの入口を減らします。
4. 更新をすぐ当てる体制
脆弱性の修正版が出たら、速やかに適用できる体制が必要です。10月のPHPの件では、修正版の公開が日本時間の深夜でした。誰が更新を当てるのか、夜間や休日の連絡はどうするのかを、契約や運用のルールで決めておきます。使っている技術のサポート期限を一覧にしておくと、古いバージョンが残っていないかもすぐに分かります。
5. 委託先・クラウドの管理
外部に預けている情報は、預けた先の対策で守られています。委託先がどこまでの情報を持ち、さらに別の会社に再委託していないか、事故が起きたときにいつまでに知らせてもらえるかを、契約で確認しておきます。衆議院で取り上げられた事案のように、被害の全体が分かるまでに時間がかかることを前提に、報告の期限と範囲を決めておくことが大切です。
6. 漏えい時の連絡と公表の準備
MM総研は、被害を早く見つけて公表し、漏れた情報の項目と利用者がとるべき対策を具体的に示す体制づくりも求めています。学校や保護者、学習者へ、何をどの順で知らせるのか、パスワードの変更をどう呼びかけるのかを、平時に文面ごと用意しておくと、いざというときの混乱を減らせます。
子供と教職員に伝えておきたいこと
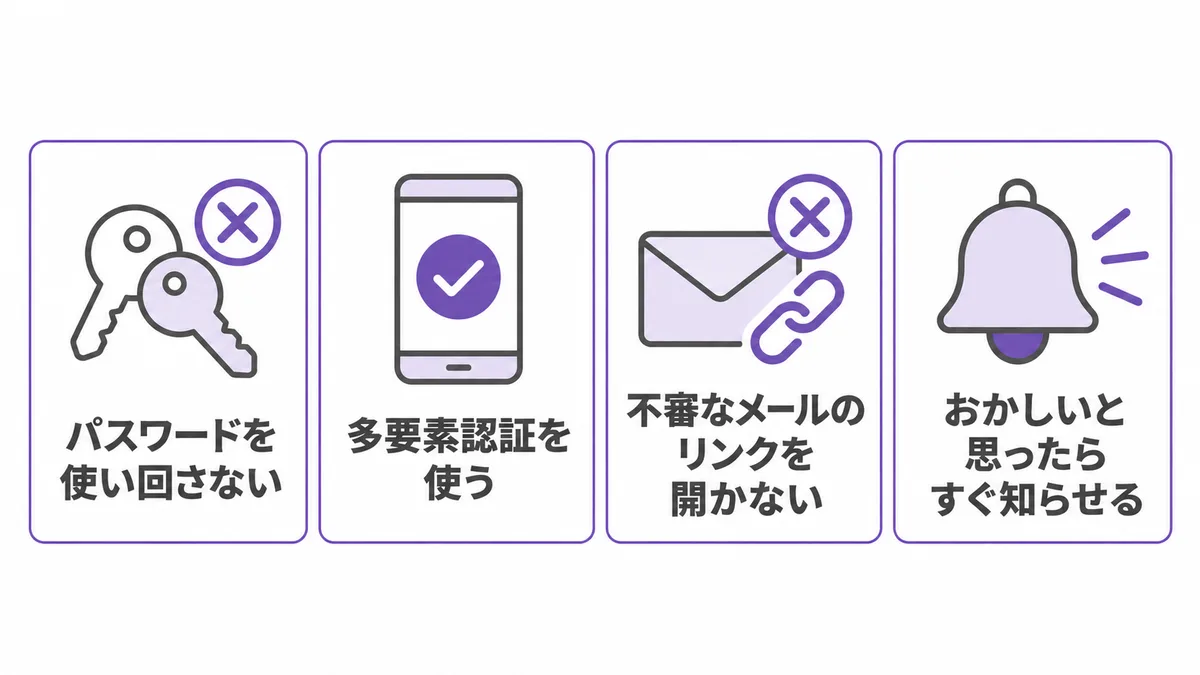
教育分野で目立つのは、アカウントの乗っ取りとフィッシングです。システムの対策だけでなく、使う人が手口を知っていることが被害を減らします。伝えたいのは、パスワードを使い回さない、多要素認証を使う、不審なメールやメッセージのリンクを開かない、おかしいと思ったらすぐに先生や管理者に知らせる、の4点です。
特に最後の「すぐ知らせる」は、被害を小さくするうえで欠かせません。偽のサイトにパスワードを入れてしまったとき、叱られることを恐れて黙っていれば、そのアカウントから被害が広がります。情報モラルの授業や教材で、間違えたら早く言うほうがよいことを、子供にも大人にも繰り返し伝えておきたいところです。
よくある質問(FAQ)
約3.8億件というのは、何人分の情報が漏れたということですか?
人数ではありません。各事案で公表された件数や人数の最大値を足し合わせたもので、同じ人の情報が複数の事案に含まれることもあります。2026年は10月末までで約3億7600万件で、被害の規模が大きくなっていることを示す数字として読むのが適切です。
教育・学習支援業ではどのくらい増えていますか?
MM総研の調査では、2025年1年間の41件に対し、2026年は10月末までで51件となり、24%増えました。1月から9月までで比べると、前年同期の24件から45件へ約1.9倍です。大学や学校では、教職員や学生のアカウント乗っ取りとフィッシングの被害が目立つとされています。
学習アプリや教材アプリでは、何から確認すればよいですか?
まず、どんな個人情報を持っているかを洗い出し、持たなくてよいものを減らすことです。次に、アプリが裏側で使うAPIで、ログインした本人のデータしか取り出せないかを確認します。管理画面に多要素認証がかかっているか、使っている技術が更新されているかも合わせて点検してください。
制作を委託した教材の場合、誰が対策をするのですか?
サーバーやシステムを誰が管理しているかで変わります。委託先が運用まで担っているなら、更新の担当、事故時の報告の期限、再委託の有無を契約で確認しておくことが大切です。納品後に誰も更新していない教材サイトが残っていないかも、定期的に見直してください。
教育情報セキュリティポリシーのガイドラインはいつ改訂されますか?
文部科学大臣は2026年10月28日の衆議院文部科学委員会で、年度内(2027年3月まで)に改訂する方針を示しました。具体的な改訂内容はまだ示されていません。
まとめ
MM総研の調査では、2026年のサイバー攻撃による情報漏えいは10月末までに661件と過去5年で最多になり、漏えいした情報は約3億7600万件と前年の約7.6倍に達しました。認証情報の流出は約31倍に増え、教育・学習支援業も前年を上回る51件となっています。大学や学校ではアカウントの乗っ取りとフィッシングが目立ち、1つのアカウントから被害が広がりやすい環境にあります。
被害を大きくしているのは、APIの不備や、委託先・クラウドを経由した侵害です。教材や学習サービスでは、持たなくてよいデータを持たないことを出発点に、APIのアクセス制御、多要素認証、更新の速さ、委託先の管理、漏えい時の連絡の準備を確認しておくことが、子供と教職員の情報を守る近道になります。
エデュコンは、デジタル教材制作で教材アプリやWeb教材を、学校向けシステム開発で学習管理などの仕組みを、企画から運用まで一貫して承っています。個人情報を持たない設計や運用体制の見直しも含めて、お気軽にご相談ください。
この記事を書いた人 / 監修

エデュコン教材制作チーム
創業以来、500社以上の教育機関様の教材制作を支援。
教育・IT・編集のプロフェッショナルが集まる専門チームが記事を監修しています。
この記事に関連する無料資料
記事のテーマに沿った資料を、無料でダウンロードいただけます。
-

教材×映像×デジタル。エデュコンの制作サービスがこの一冊に
教材制作パンフレット
紙の学習教材から映像授業・デジタル教材まで、エデュコンの教材制作サービスを紹介するパンフレットです。小学生〜高校生・公務員試験・企業向けの制作事例と、制作フロー、選ばれる理由を…
無料でダウンロード -

87万人が受験した中学英語「全面CBT化」調査のデータから、これからの教材・テストづくりの要点がわかります。
CBT時代の教材制作ガイド〜紙からデジタルテストへの移行で変わること〜
教材・テストのCBT対応を検討している出版社・塾・学校・検定団体の方向けに、CBTの基礎知識から国内の最新動向、学校に返ってくる結果データの見方、CBT教材設計の実務チェックリ…
無料でダウンロード